Безопасное хранение криптовалюты: холодные кошельки
Вопрос «как безопаснее всего хранить криптовалюту» распадается на три уровня, и честный ответ выглядит именно так. Холодный кошелёк закрывает долгосрочные накопления. Распределённая по разным адресам мультиподпись закрывает суммы, при которых один украденный приватный ключ означает катастрофу. Небольшой горячий кошелёк закрывает траты ближайшей недели. Счёт на бирже не закрывает ничего из перечисленного, и попытка держать на нём основной капитал — самая частая строка в отчётах о потерях.
С 2024 года нападающие заметно поменяли методы. Мобильные шпионы читают галерею телефона, бригады подмены SIM звонят оператору, а два отдельных инцидента с аппаратными кошельками за этот год вместе унесли больше $200 млн, и ни один из них не был удалённым взломом.
Какие угрозы бьют по кошелькам сейчас
Основной огонь принимают мобильные кошельки. Шпионы семейства SparkCat используют распознавание текста и просматривают галерею и скриншоты в поисках слов восстановления, адресов и логинов от бирж. «Лаборатория Касперского» нашла это семейство внутри приложений, прошедших проверку App Store и Google Play, а варианты 2026 года перестали ограничиваться азиатскими словарями. По оценке Fibo, на связанные со SparkCat приложения пришлось больше 242 000 загрузок, а поздние версии прятались в корпоративных мессенджерах и сервисах доставки. Угонщики буфера обмена вроде GitVenom работают с другого конца той же транзакции: подменяют скопированный адрес на свой ровно в момент вставки. Украинский держатель рассказал, как потерял $68 000 именно так.
Подмена SIM бьёт не по монетам, а по аккаунтам. Нападающий убеждает оператора перенести номер на свою карту, сбрасывает пароль к бирже и выводит баланс за считаные минуты. Эти кампании давно перестали быть случайными: исполнители заранее изучают известных держателей по утечкам и соцсетям и только потом звонят оператору. Поэтому любую двухфакторную защиту, которая приходит текстовым сообщением, стоит считать украшением, а не защитой.
Цепочка поставок: атака, от которой холодное хранение не спасает
Главное, что переписало модель угроз в 2026 году, — физическое вмешательство в цепочку поставок. В устройствах, проданных через CryptoBilis, официального реселлера Ledger в Индонезии, Малайзии и на Филиппинах, нашли имплант: небольшую плату с модулем LTE за экраном, которая считывала показанную при настройке фразу из 24 слов и отправляла её через встроенную eSIM. Ledger подтвердил механизм 13 октября. Bitquery оценила ущерб примерно в $102 млн с 324 кошельков в шести сетях — цифру подняли с прежних $86 млн, когда нашлись ещё девять адресов в сети TRON.
“Расследование продолжается: мы выясняем, кто вскрывал эти устройства и на каком участке цепочки поставок это произошло. Мы пересматриваем контроль за прямыми продажами и за реселлерами.”
— Паскаль Готье, генеральный директор Ledger, https://gizmodo.com/ledger-confirms-how-spy-implants-steal-crypto-from-its-devices-as-cases-spread-2000825324
Второй инцидент к реселлерам отношения не имел и целиком лежал в прошивке. Ошибка сборки в Coldcard 4.0.1, выпущенной ещё в марте 2021 года, отправляла генерацию сид-фразы на программный псевдослучайный генератор вместо аппаратного, и эффективная энтропия падала со 128 бит примерно до 40 на устройствах Mk3. С 30 июля 2026 года нападающий перебором восстановил слабые ключи и за четыре волны вывел 1816 BTC с более чем 5200 адресов. TRM Labs оценила это в $116 млн и поставила на третье место среди краж года. Фразы, перенесённые с других устройств, не пострадали — слабое утешение для тех, кто сгенерировал ключ на самом устройстве, потому что так предписывала инструкция. Рядом с обоими случаями живёт совсем простая схема: фишинговые страницы под видом обновления прошивки, где предлагают «подтвердить» фразу восстановления. Общий вывод из всех трёх историй скучный. Холодное хранение защищает от удалённой атаки только после того, как вы доверяете самому устройству и способу, которым родился его секрет.
Иерархия холодного хранения
У холодного хранения узкое техническое значение: ключ создан на устройстве, оттуда не уходит, а транзакции подписываются там же, а не на подключённом к интернету компьютере. По реальной защите варианты выстраиваются так: мультиподпись в холодном хранении, одиночный аппаратный кошелёк, устройство с воздушным зазором, бумага и в самом низу — хранение на бирже. Бумажный кошелёк находится в одном потопе, одном пожаре или одной случайной фотографии от безвозвратной потери, и строить на нём долгосрочный план в 2026 году не стоит никому.
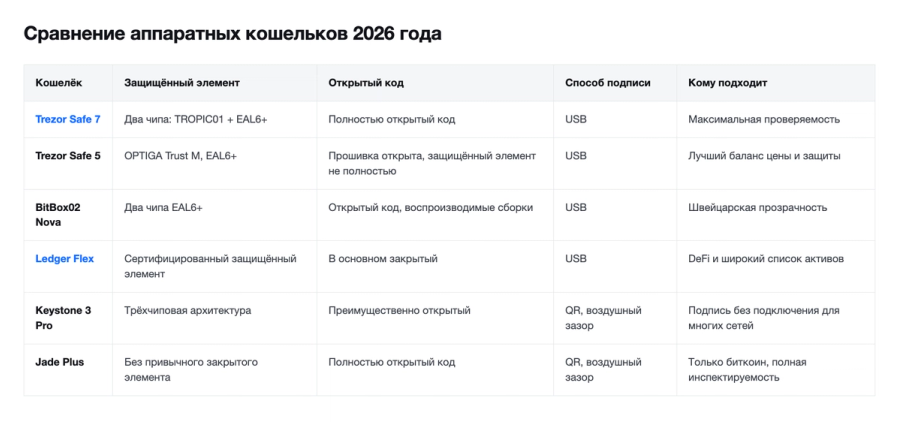
Ни одно устройство не выигрывает по всем осям сразу, хотя маркетинг намекает на обратное. Сертифицированный защищённый элемент действительно делает физическое извлечение ключа тяжёлой задачей, но рейтинг EAL ничего не говорит о слое прошивки сверху — а подвела именно прошивка Coldcard. Аттестация доказывает, что на устройстве работает подписанный производителем код, и это не то же самое, что код, который посторонний может собрать из исходников и сверить. Открытый код позволяет аудит и никак не помогает против вскрытой коробки или взломанного сборочного сервера.
Большинству подходит Trezor Safe 5: открытая прошивка, защищённый элемент EAL6+ и интерфейс, которым вы будете пользоваться и через год. Safe 7 берут, когда проверяемость важнее цены. Ledger Flex оправдан, когда доступ к DeFi и широкий список активов перевешивают полную проверяемость. Keystone 3 Pro и Jade Plus подписывают через QR-коды вообще без кабеля: первый во многих сетях, второй только для биткоина.
Резервная копия, которая переживёт пожар
Любая сид-фраза рано или поздно встречается с бедствием, и бумага проигрывает всем его видам. Металлические копии из нержавеющей стали или титана держат огонь, воду и влажность заметно лучше, хотя неразрушимых материалов не бывает — именно поэтому запасная копия и ежегодный осмотр важнее марки, которую вы купили. Цены сейчас укладываются в узкий коридор:
- Cryptotag Zeus, титан 5-го класса, примерно $129–139 по данным CoinCodex
- Cryptosteel Capsule Solo, нержавеющая сталь, примерно $79–109 по данным Bithues
- ELLIPAL Metal Seed Backup, сталь 316, примерно $45–60
- Billfodl, сталь 316, примерно $89–99 по данным The Ledger Mind
Что бы вы ни выбрали, проверьте три вещи: поддерживается ли ваша длина фразы в 12 или 24 слова, соблюдается ли ввод по BIP39 с четырёхбуквенными префиксами или полными словами, пронумерована ли каждая позиция. И никогда не кладите фразу в облако, почту, менеджер паролей, фотографии или любой файл на компьютере. Это не теоретически слабые места, а первые адреса, куда идёт шпионская программа.
Сгенерировать, сверить, проверить восстановление
Генерируйте фразу на самом устройстве, в комнате без камер, телефонов и умных колонок. Не на сайте, не в расширении браузера, не на обычном компьютере: генерация — единственный момент максимальной открытости, и каждая подключённая к сети поверхность рядом работает каналом утечки. Переписывайте по одному слову, нумеруйте каждую позицию и сверяйте результат вторым способом до того, как уничтожите черновик.
Шаг, который пропускают почти все, — проверка восстановления. До того как на кошельке появится заметная сумма, сотрите устройство или возьмите чистое совместимое, восстановитесь с металлической копии и убедитесь, что первый адрес получения совпал с исходным. Копия, с которой вы ни разу не восстанавливались, — это гипотеза, а не копия.
Держите минимум две металлические копии в точках, достаточно далёких друг от друга, чтобы одно событие не достало обе. Каждая копия лежит отдельно от устройства, от PIN-кода и от любой бумаги, по которой видно, сколько у вас есть. Парольная фраза BIP39 — это второй самостоятельный секрет, и записанная инструкция по её восстановлению нужна по тому же стандарту, что и сама фраза.
Своё хранение против счёта на бирже
Биржа — правильный инструмент для активной торговли, регулярных покупок и обмена на фиат, особенно с аппаратным ключом безопасности и белым списком адресов вывода. Ограничение здесь устройственное: баланс на площадке — это требование к площадке, а не владение на блокчейне. Mt. Gox, QuadrigaCX и FTX по очереди закрыли спор о том, теоретична ли неплатёжеспособность. Сверху к этому добавляются заморозка вывода, взломы, изъятие по решению регулятора и перехват аккаунта.
Самостоятельное хранение убирает контрагента и взамен отдаёт вам всю операционную часть. Потеряли фразу — потеряли всё: ни службы поддержки, ни сброса пароля, ни апелляции. Сфотографировали копию — отдали доступ целиком. Аппаратный кошелёк подписывает то, что вы одобрили, и не имеет мнения о том, опустошит ли вас одобряемый контракт, поэтому фишинг переживает любое лучшее устройство на рынке. А без плана наследования доступ к средствам чаще всего не получает никто.
Если ставить две модели рядом, расходятся они по пяти пунктам: у кого ключи подписи, от чего каждая схема зависит, сколько сил требует обслуживание, как выглядит восстановление после ошибки и работает ли страховка. Самостоятельное хранение забирает первые два пункта и проигрывает третий с четвёртым, а пятый — ничья: покрытие у бирж разное, а банковская защита вкладов на криптовалютные остатки не распространяется нигде. Кастодиальный кошелёк удобнее ровно до того дня, когда площадка перестаёт отвечать.
Когда мультиподпись стоит хлопот
Мультиподпись 2 из 3 делит контроль между тремя независимыми ключами, и любые два из них двигают средства. Один украденный ключ — не потеря, один потерянный ключ — тоже не потеря. Каждый ключ живёт на своём устройстве со своей резервной копией, в идеале в своём здании. Один участник предлагает транзакцию, остальные независимо проверяют и подтверждают, и ничего не исполняется, пока не набран порог.
Смарт-контрактные хранилища добавляют то, чего простая схема с ключами не умеет: дневные лимиты трат, задержки по времени, ротацию ключа с одобрения доверенных лиц, аварийную паузу. Всё это настраивается до того, как ключ пропал или владелец стал недоступен. Восстановление в схеме 2 из 3 при потере одного ключа означает, что оставшиеся два переводят средства на свежий кошелёк с заново сгенерированным третьим подписантом.
Мультиподпись оправдывает сложность, когда один уведённый фишингом ключ недопустим, когда тратить должны разрешать несколько человек или когда кошелёк принадлежит компании, DAO, наследственной массе или партнёрству. Ниже этого порога сложность сама становится источником отказа: потерянный файл конфигурации, несовместимый клиент или недоступный подписант делают невозможной законную трату. Для бытовых платежей держите отдельный горячий кошелёк, а перед первым пополнением прогоните весь цикл на пустом: соберите транзакцию, сымитируйте исчезновение одного подписанта, смените ключ, проверьте все копии и убедитесь, что каждый участник способен выполнить свою часть.
Гигиена, которая нужна при любой схеме
Прошивку обновляйте только через канал производителя и проверяйте подлинность при каждом обновлении. Адрес получателя и сумму сверяйте на экране аппаратного кошелька, а не в браузере или телефоне: это единственный дисплей, который вредонос на вашем компьютере переписать не может.
Для двухфакторной защиты на бирже берите аппаратный ключ или passkey. Приложения с кодами лучше SMS, но убедительной фишинговой странице всё равно проигрывают, а SMS остаётся парадной дверью для подмены номера. Включите белый список адресов вывода везде, где он есть. Заведите менеджер паролей с отдельным паролем на каждый аккаунт. Раз в год садитесь и проверяйте всё разом: состояние копий, версии прошивок, настройки безопасности на биржах, документы по наследованию.
С иерархией всё давно понятно, и сложность никогда не в ней. Устройство за $200 не защищает ничего в тот день, когда фраза восстановления оказывается в фотоплёнке или на стикере в ящике стола. Кампании 2026 года целятся в конкретных людей, а не бьют по площадям, так что публичная известность в качестве держателя сама по себе часть вашей модели угроз. Поставьте ежегодную проверку в календарь прямо сейчас, пока тема свежая: у той версии вас, которая её пропустит, найдутся прекрасные причины.
Текст написан в информационных целях и не призывает к конкретным инвестиционным решениям. Суммы потерь по инцидентам Ledger и Coldcard — независимые оценки Bitquery и TRM Labs, а не подтверждённые итоги; цены устройств сверены 23 октября 2026 года.
Автор
Intokened.comНовости о криптовалютах и искусственном интеллекте, анализ рынка и справочные руководства.
Комментарии (0)
Пока нет комментариев — будь первым!
Присоединяйся к нашему комьюнити
Без спама, можно отписаться в один клик
Похожие материалы
AML-комплаенс в криптовалюте: руководство для криптокомпаний
Разбираем, как усиление скрининга, мониторинга и контроля рисков снижает риск финансовых преступлений для бирж и поставщиков услуг виртуальных активов.
Каталог AI-сервисов: 54 компании по задачам
В нашем каталоге AI-сервисов 54 компании по 10 задачам, 187 тарифов и дата сверки у каждой цены. Рассказываем, что внутри и как там искать.
Блокировка активов: кто может заморозить ваши деньги
Ограничить доступ к криптовалюте могут биржи, эмитенты стейблкоинов и суды. У кого есть такие полномочия, зачем их применяют и что делать, если средства заморозили.
ПопулярноеТоп 7

Крипторынок теряет 4-5% за день: что говорят объёмы и трейдеры
76Рынок

